Konfigurasi router yang sudah selesai belum menjamin jaringan bekerja sesuai rancangan. Bisa saja ada rute yang tidak terpasang, jalur cadangan yang tidak aktif, atau rute yang seharusnya diblokir malah ikut tersebar. Karena itu pengujian routing ospf sama pentingnya dengan konfigurasi itu sendiri. Artikel ini menelusuri tiga tahap pengujian pada satu studi kasus jaringan multi-router VyOS dan MikroTik: memastikan koneksi dengan ping, memeriksa routing table, dan mengendalikan rute yang disebarkan lewat OSPF.
Topologi Pengujian Routing OSPF
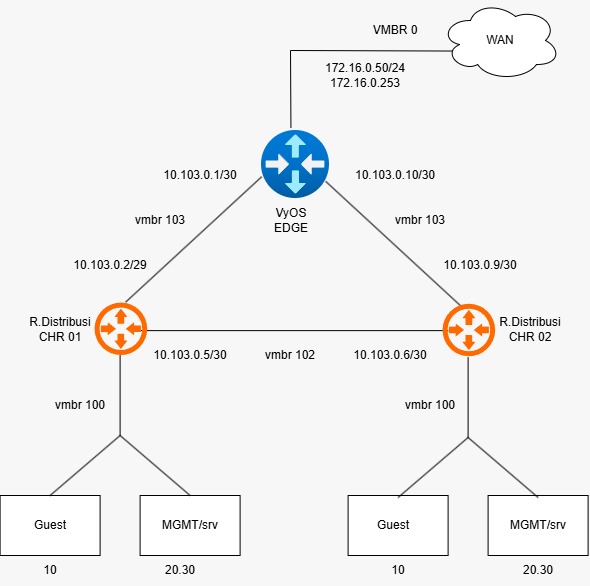
Studi kasus ini memakai satu router VyOS sebagai router edge dan dua MikroTik CHR sebagai router distribusi. Di sisi masing-masing router terdapat jaringan Guest dan jaringan Management/Server. Kedua router distribusi saling terhubung, sehingga trafik punya lebih dari satu jalur menuju jaringan luar. Kalau satu jalur bermasalah, trafik masih bisa dialihkan lewat jalur lain.
Memastikan Koneksi dengan Ping
Pengujian paling dasar adalah memastikan perangkat di dalam jaringan bisa menjangkau dunia luar. Dari sebuah VM pada segmen NE-1, dijalankan ping ke DNS publik Google:
ping 8.8.8.8Pengujian diulang beberapa kali dan setiap hasilnya didokumentasikan lewat tangkapan layar terminal:
| Percobaan | Paket Terkirim | Paket Diterima | Packet Loss | RTT Rata-rata |
|---|---|---|---|---|
| 1 | 42 | 42 | 0% | 25,085 ms |
| 2 | 43 | 43 | 0% | 24,768 ms |
| 3 | 43 | 43 | 0% | 24,915 ms |
| 4 | 42 | 42 | 0% | 24,365 ms |
Semua paket mendapat balasan, dan waktu respons stabil di kisaran 24–25 ms. Selisih antarpercobaan sangat kecil, jadi koneksi konsisten dari awal sampai akhir.
Log ping juga tidak memuat rangkaian request timeout, tanda umum koneksi terputus. Artinya tidak ada gangguan yang bisa dihitung durasinya, dan tidak ada bukti pengalihan trafik yang memutus koneksi selama pengujian.
Memeriksa Routing Table dari Pengujian Routing OSPF
Ping yang berhasil belum menjawab apakah jalur yang dipakai sesuai desain. Untuk itu routing table pada kedua router distribusi diperiksa, terutama untuk dua jenis rute: jaringan yang terhubung langsung (ditandai DAC) dan jaringan yang dipelajari lewat router tetangga.
R.distri01 mengenal lima jaringan yang terhubung langsung: 10.103.0.0/30, 10.103.4.0/30, serta segmen 192.168.10.0/24, 192.168.20.0/24, dan 192.168.30.0/24. Rute menuju jaringan lain, termasuk default route 0.0.0.0/0, 10.20.20.0/24, 10.20.30.0/24, dan 172.16.0.0/24, melewati gateway 10.103.0.6 pada interface ether3-BG.
R.distri02 juga mengenal jaringan lokalnya, yaitu 10.103.0.8/30, 10.103.0.4/30, dan ketiga segmen 192.168.x. Bedanya, rute lain di R.distri02 bisa ditempuh dari dua arah: lewat gateway 10.103.0.10 (ether1) atau 10.103.0.5 (ether3-BG). Jalur ganda ini yang menjadi modal pengalihan trafik saat salah satu jalur gagal.
Routing Table R.distri01 (rdistri-1)
| Flag | Dst. Address | Gateway / Interface | Distance | Keterangan |
|---|---|---|---|---|
| DAo | 0.0.0.0/0 | 10.103.0.10 (ether1) | 110 | Default route dari OSPF |
| DAo | 10.20.20.0/24 | 10.103.0.10 (ether1) | 110 | Hasil redistribusi (permit) |
| DAo | 10.20.30.0/24 | 10.103.0.10 (ether1) | 110 | Hasil redistribusi (permit) |
| DAo | 10.103.0.0/30 | 10.103.0.10 (ether1) | 110 | Link antar-router |
| DAC | 10.103.0.4/30 | ether3-BG | 0 | Terhubung langsung |
| DAC | 10.103.0.8/30 | ether1 | 0 | Terhubung langsung |
| DAo | 172.16.0.0/24 | 10.103.0.10 (ether1) | 110 | Dipelajari lewat OSPF |
| DAC | 192.168.10.0/24 | GUEST | 0 | Terhubung langsung |
| Do | 192.168.10.0/24 | 10.103.0.5 (ether3-BG) | 110 | Dari router tetangga (cadangan) |
| DAC | 192.168.20.0/24 | SERVER | 0 | Terhubung langsung |
| Do | 192.168.20.0/24 | 10.103.0.5 (ether3-BG) | 110 | Dari router tetangga (cadangan) |
| DAC | 192.168.30.0/24 | MGMT | 0 | Terhubung langsung |
| Do | 192.168.30.0/24 | 10.103.0.5 (ether3-BG) | 110 | Dari router tetangga (cadangan) |
Routing Table R.distri02 (rdistri-2)
| Flag | Dst. Address | Gateway / Interface | Distance | Keterangan |
|---|---|---|---|---|
| DAo | 0.0.0.0/0 | 10.103.0.6 (ether3-BG) | 110 | Default route dari OSPF |
| DAo | 10.20.20.0/24 | 10.103.0.6 (ether3-BG) | 110 | Hasil redistribusi (permit) |
| DAo | 10.20.30.0/24 | 10.103.0.6 (ether3-BG) | 110 | Hasil redistribusi (permit) |
| DAC | 10.103.0.0/30 | ether1 | 0 | Terhubung langsung |
| Do | 10.103.0.0/30 | 10.103.0.6 (ether3-BG) | 110 | Cadangan lewat router tetangga |
| DAC | 10.103.0.4/30 | ether3-BG | 0 | Terhubung langsung |
| DAo | 10.103.0.8/30 | 10.103.0.6 (ether3-BG) | 110 | Dipelajari lewat OSPF |
| DAo | 172.16.0.0/24 | 10.103.0.6 (ether3-BG) | 110 | Dipelajari lewat OSPF |
| DAC | 192.168.10.0/24 | GUEST | 0 | Terhubung langsung |
| Do | 192.168.10.0/24 | 10.103.0.6 (ether3-BG) | 110 | Dari router tetangga (cadangan) |
| DAC | 192.168.20.0/24 | SERVER | 0 | Terhubung langsung |
| Do | 192.168.20.0/24 | 10.103.0.6 (ether3-BG) | 110 | Dari router tetangga (cadangan) |
| DAC | 192.168.30.0/24 | MGMT | 0 | Terhubung langsung |
| Do | 192.168.30.0/24 | 10.103.0.6 (ether3-BG) | 110 | Dari router tetangga (cadangan) |
Arti Flag
| Flag | Arti |
|---|---|
| DAC | Dynamic, Active, Connected: jaringan terhubung langsung, distance 0 |
| DAo | Dynamic, Active, OSPF: rute OSPF yang dipakai untuk forwarding |
| Do | Dynamic, OSPF tanpa flag Active: rute OSPF yang tidak dipakai karena kalah dari rute connected (distance 0 lebih kecil dari 110) |
Rute “dobel” yang sempat dipertanyakan pada tahap sebelumnya ternyata memang ada, dan berikut penjelasannya. Segmen 192.168.x muncul dua kali, sebagai DAC (aktif) dan Do (tidak aktif). Rute Do itu adalah jalur yang dipelajari dari router tetangga, tersimpan sebagai cadangan.
Kedua router sudah memiliki rute yang sesuai dengan topologi berjalur ganda. Hasil ini menjadi pijakan untuk menguji skenario failover.
Mengendalikan Rute: Redistribusi dan Filtering pada Pengujian Routing OSPF
Tahap terakhir menjawab pertanyaan berbeda: rute apa saja yang boleh disebarkan ke seluruh jaringan. Pada VyOS, rute statis diredistribusikan ke OSPF, tetapi tidak semuanya diloloskan. Penyaringan dilakukan dengan kombinasi prefix-list (daftar prefix yang diizinkan atau ditolak) dan route-map (pengikat daftar itu ke proses redistribusi).
Sebagai bahan uji, dibuat tiga rute dummy bertipe blackhole pada subnet 10.20.10.0/24, 10.20.20.0/24, dan 10.20.30.0/24. Subnet ini sengaja dipilih agar hasil penyaringan tidak tercampur dengan rute jaringan yang sebenarnya. Aturannya sederhana: 10.20.10.0/24 ditolak, sedangkan 10.20.20.0/24 dan 10.20.30.0/24 diizinkan.
configure

# 1. Rute dummy (blackhole)
set protocols static route 10.20.10.0/24 blackhole
set protocols static route 10.20.20.0/24 blackhole
set protocols static route 10.20.30.0/24 blackhole

# 2. Prefix-list: tolak .10, izinkan .20 dan .30
set policy prefix-list FILTER-OSPF rule 10 action deny
set policy prefix-list FILTER-OSPF rule 10 prefix 10.20.10.0/24
set policy prefix-list FILTER-OSPF rule 20 action permit
set policy prefix-list FILTER-OSPF rule 20 prefix 10.20.20.0/24
set policy prefix-list FILTER-OSPF rule 30 action permit
set policy prefix-list FILTER-OSPF rule 30 prefix 10.20.30.0/24

# 3. Route-map yang memakai prefix-list tersebut
set policy route-map MAP-OSPF rule 10 action permit
set policy route-map MAP-OSPF rule 10 match ip address prefix-list FILTER-OSPF

# 4. Terapkan redistribusi pada OSPF
set protocols ospf redistribute static route-map MAP-OSPF
set protocols ospf default-information originate always

commit
save
Perintah default-information originate always membuat VyOS selalu menyebarkan default route ke router OSPF lain.
Hasil di Router Distribusi 1 dan 2
Hasilnya sama persis di kedua MikroTik: dua rute yang diizinkan muncul, dan satu rute yang ditolak tidak muncul.
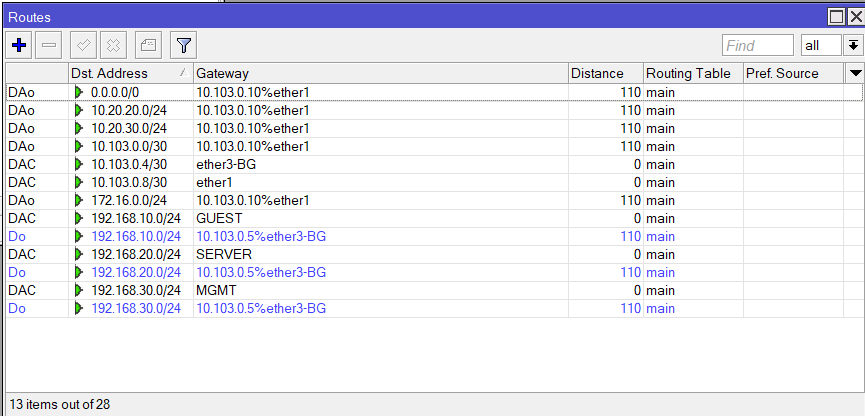
- 10.20.20.0/24 : MUNCUL / AKTIF — Flag DAo via 10.103.0.10%ether1 (Distance: 110)
- 10.20.30.0/24 : MUNCUL / AKTIF — Flag DAo via 10.103.0.10%ether1 (Distance: 110)
- 10.20.10.0/24 : TIDAK MUNCUL (Berhasil Ditolak/Di-reject)
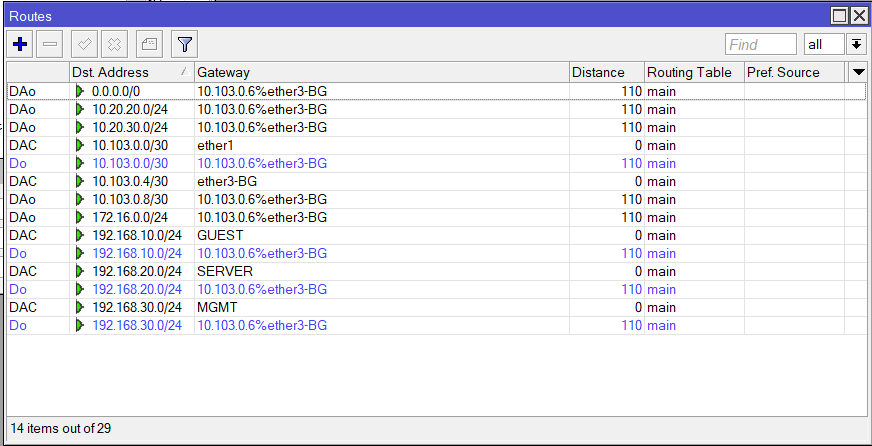
- 10.20.20.0/24 : MUNCUL / AKTIF — Flag DAo via 10.103.0.6%ether3-BG (Distance: 110)
- 10.20.30.0/24 : MUNCUL / AKTIF — Flag DAo via 10.103.0.6%ether3-BG (Distance: 110)
- 10.20.10.0/24 : TIDAK MUNCUL (Berhasil Ditolak/Di-reject)
| Router | 10.20.20.0/24 | 10.20.30.0/24 | 10.20.10.0/24 |
|---|---|---|---|
| CHR 01 (rdistri-1) | Aktif, flag DAo via 10.103.0.10 (ether1), distance 110 | Aktif, flag DAo via 10.103.0.10 (ether1), distance 110 | Tidak muncul |
| CHR 02 (rdistri-2) | Aktif, flag DAo via 10.103.0.6 (ether3-BG), distance 110 | Aktif, flag DAo via 10.103.0.6 (ether3-BG), distance 110 | Tidak muncul |
Flag DAo berarti rute tersebut dinamis (Dynamic), aktif (Active), dan dipelajari lewat OSPF. Subnet 10.20.10.0/24 tertahan di VyOS oleh rule 10 pada prefix-list, sehingga tidak pernah diinjeksikan ke OSPF sebagai LSA Type-5 (external LSA).
Mengapa Rute Lokal Tidak Tertimpa
Ada satu hal yang patut dicatat. Segmen internal 192.168.10.0/24, 192.168.20.0/24, dan 192.168.30.0/24 tetap aktif sebagai rute connected (DAC) di MikroTik, meskipun proses redistribusi berjalan. Sebabnya, rute connected punya administrative distance 0, jauh lebih diprioritaskan daripada OSPF yang bernilai 110. Jaringan yang terhubung langsung tetap dilayani sebagai jalur utama, dan redistribusi tidak mengganggunya.
Penutup
Ketiga tahap ini menutup celah yang tidak terlihat dari konfigurasi saja. Ping membuktikan koneksi stabil dengan packet loss 0% dan RTT sekitar 25 ms. Pemeriksaan routing table membuktikan tiap router mengenal jalurnya, termasuk jalur ganda untuk cadangan. Uji redistribusi membuktikan hanya rute yang diizinkan yang benar-benar tersebar.
Urutannya bisa dipakai sebagai pola untuk jaringan lain: uji konektivitas dulu, periksa routing table sesuai desain, lalu kendalikan penyebaran rute dengan filter yang eksplisit. Dengan begitu, jaringan tidak hanya menyala, tetapi juga terprediksi dan siap diuji lebih jauh pada skenario pengalihan trafik.
Untuk memahami lebih jauh fungsi dan manfaat routing OSPF di luar studi kasus ini, baca juga Fungsi dan Kegunaan Routing OSPF.