Internet adalah jaringan global yang menghubungkan jutaan komputer di seluruh dunia melalui protokol routing bernama BGP (Border Gateway Protocol). Sayangnya, BGP tidak memiliki sistem verifikasi bawaan untuk memastikan kebenaran rute, sehingga RPKI (Resource Public Key Infrastructure) hadir sebagai solusi keamanan yang memastikan setiap rute berasal dari pemilik sah IP address tersebut.
Akibatnya, siapa saja yang mengoperasikan Autonomous System (AS) secara teori bisa mengklaim diri sebagai pemilik suatu blok IP address. Kondisi ini memicu ancaman keamanan seperti Route Hijacking (pembajakan rute) atau kesalahan konfigurasi (misconfiguration) yang dapat mengganggu lalu lintas data secara luas.
Dengan kata lain, RPKI lahir sebagai jawaban atas celah keamanan tersebut. Internet Engineering Task Force merumuskan standar ini dalam RFC 6480 sebagai kerangka kerja resmi untuk mengamankan routing BGP secara global.
Analogi Sederhana: Apa Itu RPKI?
Bayangkan sistem ini seperti Sertifikat Kepemilikan Tanah (SHM) resmi:
- Pemilik Asli IP Address = Pemilik Sertifikat.
- ROA (Route Origin Authorisation) = Surat Kuasa resmi yang menyatakan: “Saya pemilik IP X, dan saya hanya mengizinkan Truk/Router ASN Y untuk mengangkut paket data saya.”
- RPKI Validator = Petugas lapangan yang mengecek apakah truk yang lewat membawa surat kuasa yang sah atau tidak.
Secara teknis, RPKI adalah sistem keamanan berbasis sertifikat digital kriptografi yang memverifikasi hak kepemilikan sumber daya Internet (IP Address dan Nomor ASN).
Komponen Utama RPKI: Memahami ROA
Selanjutnya, dokumen paling penting di sini adalah ROA (Route Origin Authorisation). Saat membuat ROA, pemilik IP menentukan tiga atribut utama:
-
IP Prefix: Blok IP address yang dimiliki (misal:
192.0.2.0/24). -
Authorized Origin ASN: Nomor ASN yang diizinkan mengumumkan prefix tersebut (misal:
AS65001). -
Maximum Length (MaxLen): Batas maksimum ukuran prefix yang boleh dipecah/diumumkan (misal:
/24).
Tiga Status Validasi RPKI (BGP Origin Validation)
Ketika router menerima pengumuman rute (BGP Announcement), validator akan mencocokkannya dengan data ROA sehingga menghasilkan salah satu dari tiga status berikut:
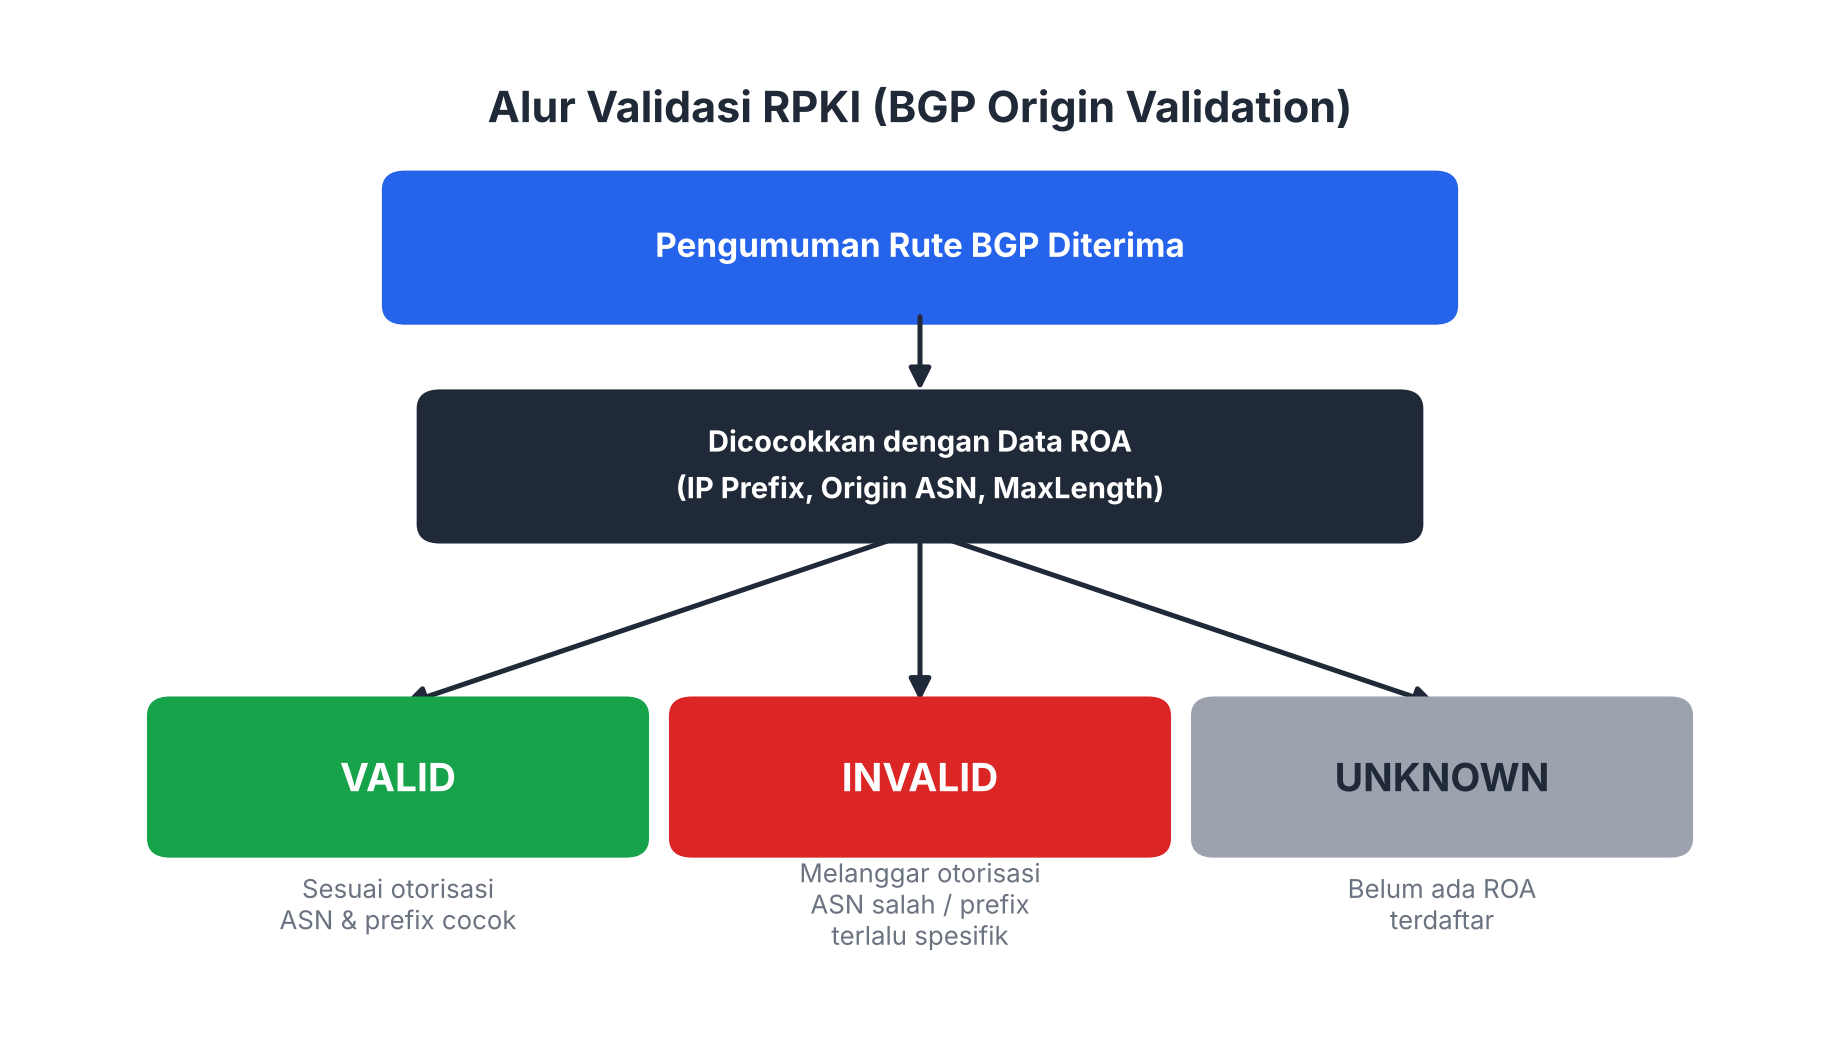
1. VALID
Pada kondisi ini, pengumuman BGP sesuai sepenuhnya dengan ROA yang terdaftar (ASN dan ukuran Prefix cocok).
-
ROA: Prefix
192.0.2.0/24, OriginAS65001, MaxLength/24 -
BGP Route: Prefix
192.0.2.0/24, OriginAS65001 - Hasil: VALID
2. INVALID
Sebaliknya, pengumuman BGP melanggar aturan pada ROA karena dua alasan utama berikut:
- Pengumuman oleh ASN yang salah (Indikasi pembajakan rute/hijacking).
- Ukuran Prefix melebihi MaxLength (Subnetting yang tidak diizinkan).
-
ROA: Prefix
192.0.2.0/24, OriginAS65001, MaxLength/24 -
BGP Route: Prefix
192.0.2.0/25, OriginAS65001(Prefix/25lebih spesifik/panjang dari batas/24) - Hasil: INVALID
3. UNKNOWN (NOT FOUND)
Sementara itu, pemilik IP belum membuat ROA untuk prefix tersebut. Status UNKNOWN tidak berarti rute tersebut jahat atau salah, melainkan hanya menandakan belum ada otorisasi resmi yang terdaftar untuk prefix tersebut.
Fungsi dan Kelebihan RPKI
- Mencegah BGP Route Hijacking: Jika ada pihak asing mencoba mengklaim IP Anda dari ASN mereka, rute tersebut langsung terdeteksi sebagai INVALID sehingga operator lain akan memblokirnya.
- Meminimalisir Human Error: Selain itu, RPKI mencegah insiden fat finger (salah ketik konfigurasi) yang sering membuat sebagian internet tumbang secara tidak sengaja.
- Otomatisasi Filtering Rute: Di samping itu, sistem ini memudahkan Network Operator/ISP untuk membuat aturan penerimaan rute (routing policy) secara otomatis berdasarkan data kriptografi.
- Berbasis Kriptografi Standar Publik: Terakhir, RPKI menggunakan standar sertifikat X.509 yang terenkripsi dan aman.
Catatan Penting: RPKI saat ini fokus pada Origin Validation (memvalidasi pembuat rute awal), sehingga protokol ini belum memvalidasi seluruh jalur transit (BGP Path) saat paket data melintasinya.
Mengelola RPKI Menggunakan Software Krill
Untuk menjalankan sistem ini secara mandiri, network operator membutuhkan software Certificate Authority (CA). Salah satu software open-source paling populer untuk kebutuhan tersebut adalah Krill, yang dikembangkan oleh NLnet Labs.
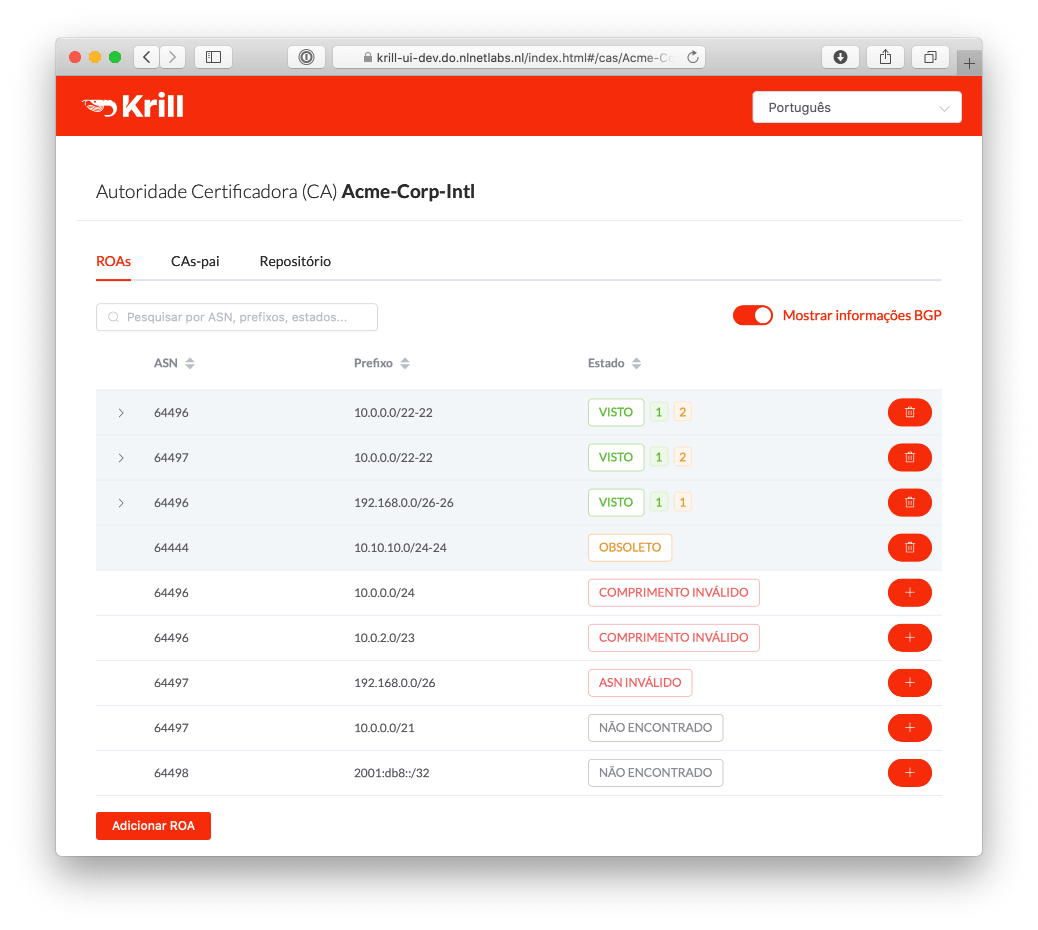
Apa Itu Krill?
Krill adalah software RPKI Certificate Authority (CA) yang memungkinkan Anda mengelola sertifikat digital dan dokumen ROA secara mandiri di bawah koordinasi Regional Internet Registry (RIR) seperti APNIC, RIPE NCC, atau ARIN (Delegated RPKI).
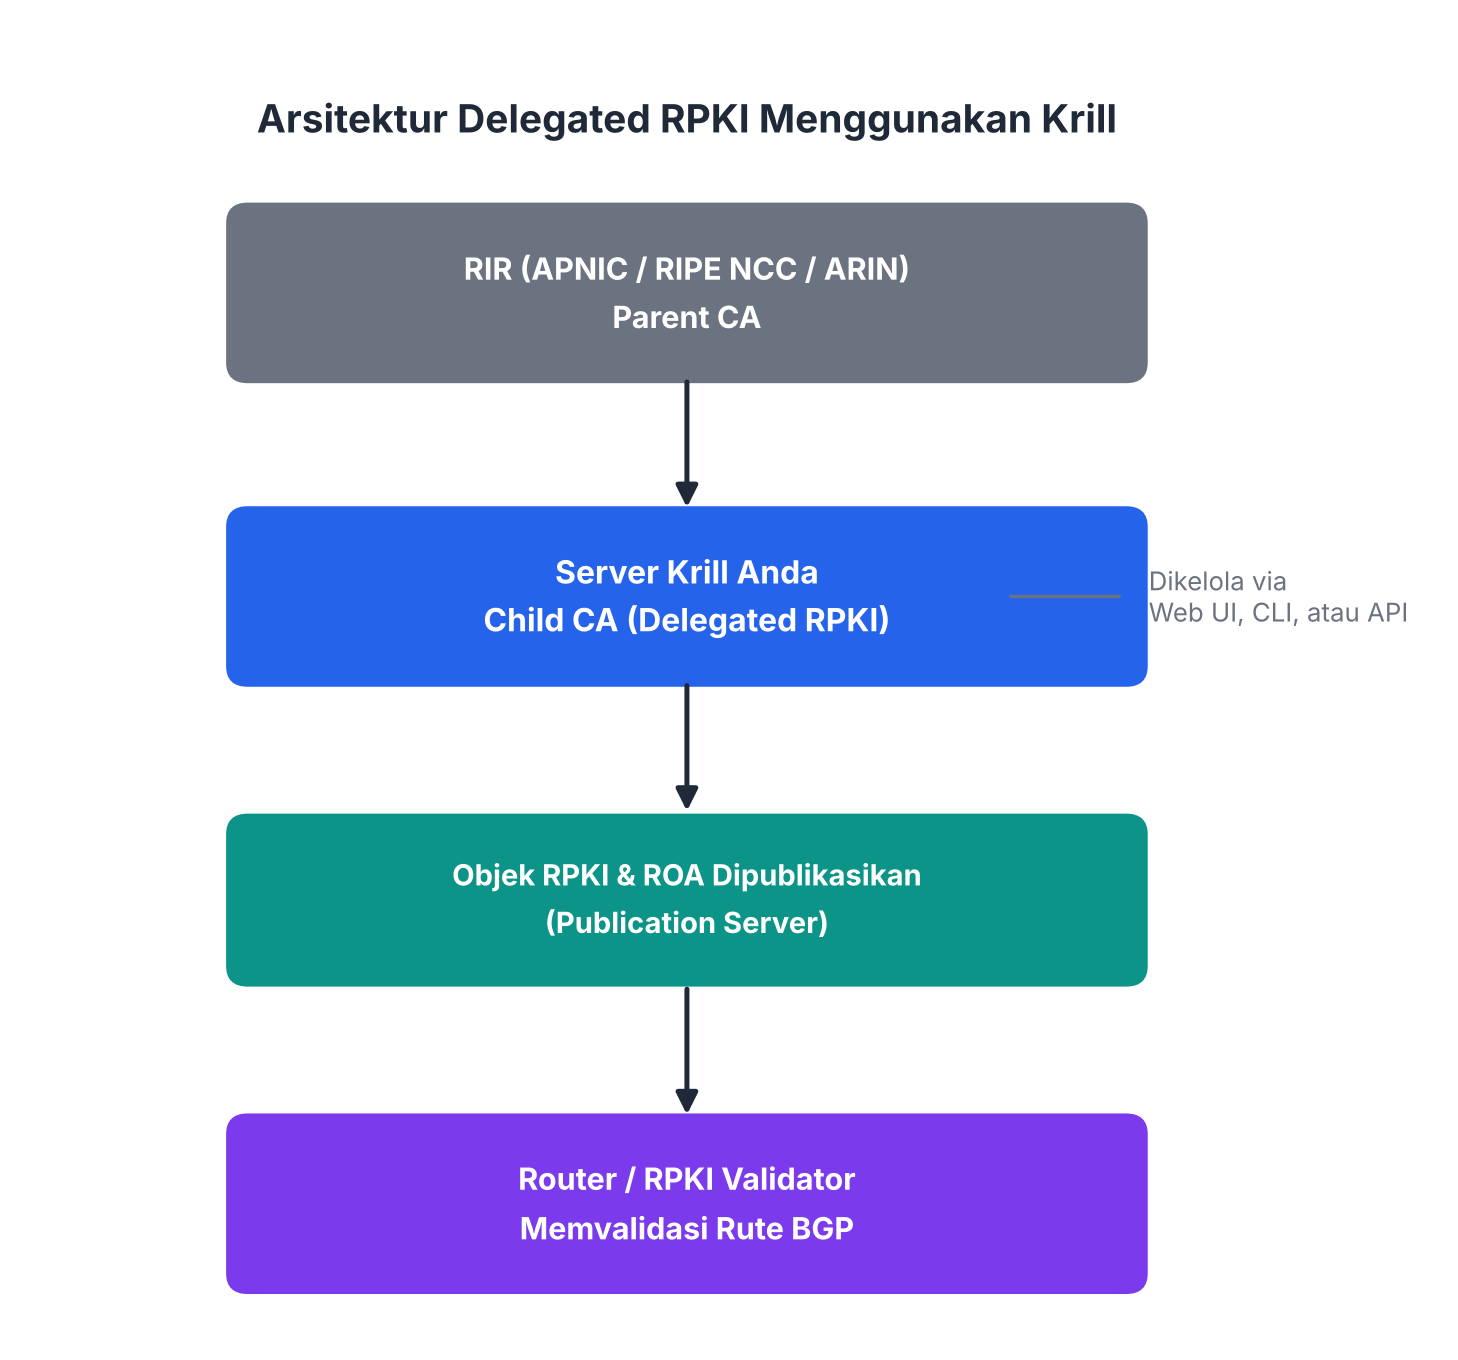
Fitur dan Fungsi Utama Krill:
- Pengelolaan ROA yang Mudah: Membuat, memperbarui, dan menghapus ROA melalui antarmuka visual tanpa perlu berurusan dengan perintah rumit.
- Analisis Announcement BGP: Krill dapat membandingkan rute BGP yang aktif dengan ROA yang Anda miliki, lalu memberikan saran ROA mana yang perlu dibuat atau diperbaiki.
- Multi-Interface: Selain itu, Anda dapat mengelola Krill sesuai kebutuhan melalui Web UI (tampilan browser), CLI (terminal), maupun API (integrasi sistem otomatis).
- Publication Server Integrated: Memiliki fungsi peladen publikasi bawaan untuk menyebarkan objek RPKI ke seluruh jaringan global.
Penerapan RPKI pada eBGP (External BGP)
Dalam praktiknya, penerapannya sangat krusial pada hubungan eBGP (koneksi antar-Autonomous System yang berbeda), misalnya antara ISP A dan ISP B.
-
AS65001 mendaftarkan ROA untuk prefix publik
192.0.2.0/24. - Selanjutnya, AS65001 mengumumkan rute
192.0.2.0/24ke AS65002 via eBGP. - Kemudian, AS65002 menerima rute tersebut, lalu validator mengecek status ke server RPKI.
- Hasil verifikasi menyatakan VALID, sehingga AS65002 mengalirkan traffic ke AS65001 dengan aman.
Kesimpulan
Secara keseluruhan, RPKI merupakan fondasi penting dalam modernisasi keamanan routing BGP di Internet. Dengan memanfaatkan ROA, pemilik IP address dapat memastikan bahwa pihak lain tidak dapat mengklaim rute IP mereka secara ilegal.
Oleh karena itu, bagi organisasi atau ISP yang mengelola ASN dan IP publik sendiri, mengimplementasikan Delegated RPKI menggunakan alat open-source seperti Krill dari NLnet Labs adalah langkah strategis untuk menjaga integritas dan stabilitas jaringan di tingkat global.